
बैंकों में जमा पूंजी ही नहीं, ग्राहकों की निजता भी खतरे में! स्टेट बैंक के डेटा लीक ने साइबर सुरक्षा की परतें खोलीं
करीब 3.75 लाख रिकॉर्ड की जांच में 3,897 ग्राहकों की निजी पहचान से जुड़ी जानकारी मिलने का प्रारंभिक दावा; मोबाइल नंबर, घर के पते और कर्ज के विवरण की सुरक्षा पर गंभीर सवाल।
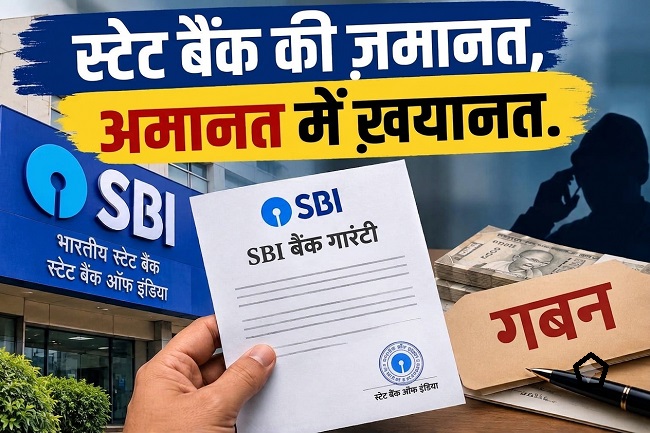
देश में जब बैंकिंग सेवाओं का बड़ा हिस्सा डिजिटल माध्यमों पर निर्भर हो चुका है, तब ग्राहकों की निजी जानकारी का अनधिकृत हाथों तक पहुंचना केवल तकनीकी गड़बड़ी नहीं, बल्कि विश्वास, निजता और जमा पूंजी की सुरक्षा से जुड़ा गंभीर मामला है। भारतीय स्टेट बैंक (एसबीआई) से संबंधित डेटा लीक की खबर ने इसी चिंता को एक बार फिर केंद्र में ला खड़ा किया है।
22 अक्टूबर 2026 को प्रकाशित रिपोर्ट के अनुसार, देश के सबसे बड़े सार्वजनिक क्षेत्र के बैंक ने अपने कुछ ग्राहकों की जानकारी उजागर होने की घटना की पुष्टि करते हुए जांच शुरू करने की जानकारी दी। बैंक के प्रारंभिक अध्ययन में डार्क वेब पर उपलब्ध लगभग 3 लाख 75 हजार रिकॉर्ड की जांच की गई, जिनमें से 3,897 रिकॉर्ड में ग्राहकों की निजी पहचान से जुड़ी जानकारी की पुष्टि हुई। हालांकि, पूरे डेटा संग्रह की प्रामाणिकता, उसके वास्तविक स्रोत और लीक की पूरी सीमा के बारे में जांच अभी बाकी है।
रिपोर्टों के अनुसार, सामने आई जानकारी में ग्राहकों के नाम, मोबाइल नंबर, जन्मतिथियां, ईमेल पते, आवासीय पते, लिंग, बैंक शाखाओं से संबंधित विवरण, ग्राहक पहचान संख्या तथा ऋण या ऋण आवेदनों से जुड़े आंकड़े शामिल हैं। एक दावे में सादे टेक्स्ट वाली डेटा फाइलों और 2,722 दस्तावेजों का भी उल्लेख किया गया है।
आमतौर पर लोग समझते हैं कि जब तक उनके बैंक खाते से पैसे नहीं निकलते, तब तक उन्हें कोई नुकसान नहीं हुआ। लेकिन यह सोच अधूरी है। किसी व्यक्ति का नाम, फोन नंबर, पता और कर्ज से जुड़ी जानकारी एक साथ मिलकर धोखेबाजों को उसकी पहचान और आर्थिक स्थिति के बारे में काफी कुछ बता सकती है। इस जानकारी का इस्तेमाल बाद में ठगी की अधिक जटिल कोशिशों के लिए किया जा सकता है।
जानकारी लीक होने के सबसे खतरनाक पहलुओं में से एक है विश्वसनीय दिखाई देने वाली धोखाधड़ी। यदि किसी अपराधी के पास ग्राहक का वास्तविक नाम, बैंक शाखा, कर्ज से जुड़ा विवरण और मोबाइल नंबर हो, तो वह खुद को बैंक अधिकारी बताकर उससे संपर्क कर सकता है। वह ग्राहक को यह विश्वास दिलाने की कोशिश कर सकता है कि उसके ऋण, खाते या पहचान पत्र में कोई समस्या आ गई है।
इस तरह की धोखाधड़ी में अपराधी को हर बार तकनीकी रूप से बैंक का खाता हैक करने की जरूरत नहीं पड़ती। कई बार वे लोगों के भरोसे और डर का फायदा उठाकर उनसे ही गोपनीय जानकारी हासिल कर लेते हैं। यही कारण है कि निजी डेटा की सुरक्षा केवल कंप्यूटरों और सर्वरों की सुरक्षा का मामला नहीं, बल्कि लोगों की आर्थिक सुरक्षा से भी जुड़ा हुआ है।
इस घटना के बाद ग्राहकों को विशेष रूप से सतर्क रहने की जरूरत है। बैंक का नाम लेकर आने वाली हर फोन कॉल, संदेश या ईमेल को सच नहीं मानना चाहिए। किसी के साथ भी गोपनीय नंबर, पासवर्ड, ओटीपी या खाते तक पहुंच देने वाले विवरण साझा नहीं करने चाहिए। संदिग्ध संदेशों में दिए गए लिंक नहीं खोलने चाहिए और किसी भी संदेह की स्थिति में बैंक से उसके आधिकारिक संपर्क माध्यमों के जरिए ही बात करनी चाहिए।
प्रकाशित जानकारी के मुताबिक, बैंक को 16 अक्टूबर को अपने खतरा-निगरानी सेवा प्रदाता, रक्षा साइबर एजेंसी और भारतीय कंप्यूटर आपातकालीन प्रतिक्रिया दल (CERT-In) की ओर से संभावित डेटा लीक के बारे में सूचना मिली थी। इसके बाद बैंक ने साइबर घटना से निपटने और उसके प्रभाव को सीमित करने के लिए कार्रवाई शुरू की। जांच के लिए एक स्वतंत्र साइबर सुरक्षा संस्था की सहायता भी ली गई।
बैंक का कहना है कि इस घटना का उसके मुख्य कारोबारी कामकाज, वित्तीय प्रदर्शन या सेवाओं की निरंतरता पर कोई महत्वपूर्ण प्रभाव नहीं पड़ा। लेकिन यहां एक अहम अंतर समझना जरूरी है कि बैंकिंग सेवाओं का सामान्य रूप से चलते रहना और ग्राहकों की निजी जानकारी का पूरी तरह सुरक्षित होना दो अलग-अलग बातें हैं।
कुछ बुनियादी सवाल
पहला सवाल: ये आंकड़े वास्तव में कहां से आए? क्या इनका संबंध किसी आंतरिक व्यवस्था, किसी बाहरी सेवा प्रदाता, पुराने डेटा संग्रह या किसी अन्य स्रोत से है?
दूसरा सवाल: यह जानकारी कितने समय से अनधिकृत लोगों की पहुंच में थी और क्या किसी ने इसका इस्तेमाल करके ग्राहकों के साथ धोखाधड़ी की है?
तीसरा सवाल: क्या संभावित रूप से प्रभावित ग्राहकों को सीधे तौर पर सूचित किया गया है? यदि हां, तो उन्हें किस प्रकार की सहायता दी गई है?
चौथा सवाल: क्या यह घटना किसी एक सुरक्षा खामी का परिणाम है या डेटा तक पहुंच, उसके रखरखाव और निगरानी की व्यवस्था में बड़ी कमियां मौजूद हैं?
इन सवालों के जवाब के बिना केवल आश्वासन देने वाले बयान जनता की चिंता को पूरी तरह दूर नहीं कर सकते।
इंटरनेट का एक ऐसा हिस्सा भी है, जहां सामान्य सर्च इंजन के माध्यम से सीधे पहुंचना संभव नहीं होता। इसे आमतौर पर डार्क वेब कहा जाता है। इसके सभी उपयोग गैरकानूनी नहीं हैं, लेकिन इसके कुछ हिस्सों में चोरी किए गए डेटा, पहचान संबंधी विवरणों और अन्य गोपनीय सामग्री की खरीद-फरोख्त होती है।
यहां खतरा केवल इतना नहीं है कि किसी की जानकारी उजागर हो गई। असली खतरा यह भी है कि एक बार आंकड़े अपराधियों के हाथ लग जाएं, तो उनकी कई प्रतियां बनाई जा सकती हैं और उनका लंबे समय तक अलग-अलग प्रकार की धोखाधड़ी में इस्तेमाल किया जा सकता है। इसलिए मूल स्रोत को बंद करना जरूरी है, लेकिन यदि जानकारी पहले ही बाहर जा चुकी हो, तो प्रभावित ग्राहकों की निगरानी और उन्हें सहायता देना भी उतना ही महत्वपूर्ण है।
एक अन्य चिंताजनक पहलू यह है कि अब अपराधी निजी जानकारी को एकत्र करने, उसकी छंटाई, तुलना और इस्तेमाल के लिए उन्नत तकनीकों की मदद ले सकते हैं। इससे बड़े पैमाने पर लोगों को निशाना बनाना आसान हो सकता है। हालांकि, इस घटना में किसी विशेष तकनीक या व्यक्ति की भूमिका के बारे में जांच पूरी होने से पहले कोई निष्कर्ष निकालना उचित नहीं होगा।
भारत में निजी डिजिटल जानकारी की सुरक्षा के लिए डिजिटल व्यक्तिगत डेटा संरक्षण अधिनियम, 2023 बनाया गया। इसके तहत निजी जानकारी के इस्तेमाल, उसकी सुरक्षा और व्यक्तियों के अधिकारों से संबंधित नियामक ढांचा निर्धारित किया गया है। इस कानून को लागू करने के लिए 14 नवंबर 2025 को नियम भी जारी किए गए, लेकिन सभी प्रावधान एक साथ लागू नहीं होने थे; उनके लिए अलग-अलग चरण निर्धारित किए गए हैं।
इसलिए यह कहना कि इस घटना के कारण बैंक पर अनिवार्य रूप से कोई विशेष जुर्माना लगाया जाएगा, अभी जल्दबाजी होगी। इसके लिए कानून के संबंधित प्रावधानों के लागू होने की स्थिति, जांच के निष्कर्ष, बैंक की जिम्मेदारी और अन्य लागू नियमों को ध्यान में रखना होगा। लेकिन कानूनी जांच के साथ-साथ यह भी जरूरी है कि डेटा सुरक्षा के लिए जिम्मेदार संस्थाएं अपनी कमियों की पहचान करें और उन्हें दूर करें।
बैंकों की सुरक्षा को केवल इस आधार पर नहीं मापा जा सकता कि उनकी शाखाएं खुली हैं या लोग पैसे निकाल पा रहे हैं। असली कसौटी यह है कि ग्राहकों की जानकारी तक किसकी पहुंच है, उसकी निगरानी कैसे होती है, संदिग्ध गतिविधि की पहचान कितनी जल्दी की जाती है और किसी घटना के बाद प्रभावित लोगों को कितनी तेजी से सहायता मिलती है।
बैंकों को जरूरत के अनुसार ही डेटा तक पहुंच देनी चाहिए। कर्मचारियों की पहुंच उनके काम तक सीमित होनी चाहिए। पुराने और अनावश्यक डेटा को सुरक्षित रखने या नष्ट करने की स्पष्ट नीति होनी चाहिए तथा हर संदिग्ध गतिविधि का रिकॉर्ड रखा जाना चाहिए। इसके साथ नियमित सुरक्षा जांच, कर्मचारियों का प्रशिक्षण, आपातकालीन परिस्थितियों से निपटने की तैयारी और बाहरी सेवा प्रदाताओं की सख्त जांच भी अनिवार्य है।
ग्राहकों के लिए भी सावधानी अब कोई विकल्प नहीं रह गई है। खाते से संबंधित संदेशों पर ध्यान देना, अनजान लेन-देन की तुरंत सूचना देना, मजबूत और अलग-अलग पासवर्ड इस्तेमाल करना तथा बैंक के नाम पर बात करने वालों की पहचान की पुष्टि करना बेहद जरूरी है। यदि किसी प्रकार की संदिग्ध वित्तीय धोखाधड़ी होती है, तो बैंक को तुरंत सूचित करने के साथ भारत के आधिकारिक साइबर अपराध शिकायत माध्यम के जरिए भी रिपोर्ट करनी चाहिए।
भारतीय स्टेट बैंक से संबंधित डेटा लीक का मामला हमें एक बुनियादी सबक देता है। डिजिटल बैंकिंग की प्रगति तभी सार्थक है, जब उसके साथ ग्राहकों की निजता की सुरक्षा भी उतनी ही मजबूत हो।
आज ग्राहक बैंक को केवल अपनी कमाई जमा कराने की जगह नहीं समझता, बल्कि वह अपनी पहचान, परिवार के पते, संपर्क विवरण और आर्थिक जीवन से जुड़ी जानकारी भी बैंक को सौंपता है। इस भरोसे की रक्षा करना बैंक की नैतिक और कानूनी जिम्मेदारी है।
इस मामले में जांच से स्पष्ट होना चाहिए कि वास्तव में कौन-सी जानकारी उजागर हुई, उसका स्रोत क्या था, कितने ग्राहक प्रभावित हुए और भविष्य में ऐसी घटना रोकने के लिए क्या बदलाव किए गए। संभावित रूप से प्रभावित ग्राहकों को समय पर सूचित करना और उन्हें व्यावहारिक सहायता देना भी जवाबदेही का अहम हिस्सा है।
क्योंकि बैंक की असली पूंजी केवल उसके पास जमा धन नहीं, बल्कि वह भरोसा भी है, जो करोड़ों लोग अपनी मेहनत की कमाई उसे सौंपते समय करते हैं। उस भरोसे में दरार पड़ जाए, तो उसकी मरम्मत केवल तकनीक से नहीं, बल्कि सच्चाई, पारदर्शिता और ठोस कार्रवाई से ही हो सकती है।
गुरमीत सिंह तुंग
ब्यूरो चीफ (98552 21193)